Много отдалечени обекти
Депа, офиси и сервизни точки с различни доставчици, оборудване и ниво на контрол.
Индустриални компютри, защитени мрежови шлюзове и операторски терминали за депа, диспечерски центрове и свързани превозни средства.
Архитектурен принцип
Не защитаваме отделно устройство. Проектираме контролирана верига от полето до централата.
Решението е за среди, в които физически обекти, мрежи, оперативни системи и мобилни връзки трябва да работят като една управляема инфраструктура.
Важно: не всяко транспортно или логистично дружество автоматично попада в обхвата на NIS2. Приложимостта зависи от вида дейност, размера, ролята на организацията и действащото законодателство. Българският Закон за киберсигурност включва конкретни видове субекти в сектор „Транспорт“, а не обща категория за всички компании с транспортна дейност. Проверете индивидуалния обхват с компетентен правен или compliance специалист.
Депа, офиси и сервизни точки с различни доставчици, оборудване и ниво на контрол.
Административни системи, оперативна техника, CCTV, служебен и гост Wi-Fi в обща мрежа.
GPS, 4G/5G връзки и полеви системи, които се свързват през непостоянна инфраструктура.
RS-232/RS-485 устройства и оборудване, което не може да бъде подменено наведнъж.
Неконтролирани remote desktop, споделени профили и постоянни тунели до критични системи.
Прекъсване към диспечерски, билетни и телеметрични системи с пряк оперативен ефект.
Прах, температури, вибрации и нестабилно захранване извън обикновена офис среда.
Разпръснати логове, неясен инвентар и късно откриване на проблеми в отдалечени обекти.
Критичните операции трябва да продължат контролирано и при временна липса на централна връзка.
Всяка зона има собствена роля и граница на доверие. Това позволява локална работа при прекъсване и ограничава разпространението на инцидент между обектите.
Поле
Телеметрия, серийни устройства и локална обработка след техническа оценка.
IBOX конфигурация + ITPC
Локален обект
Отделни VLAN зони, локален edge gateway и резервна мобилна връзка при избрана конфигурация.
N1241 + IBOX-3126
Защитен пренос
VPN между обектите, ограничен достъп на доставчици и централизирани правила.
Firewall + VPN политики
Централа
Сегментация, наблюдение, логове и достъп до оперативни системи по роли.
N3161 + HMI терминали
Периметров firewall/VPN шлюз за висок трафик и множество зони: оперативни системи, CCTV, служебна мрежа и гост Wi-Fi.
Компактен защитен интернет шлюз с 4 × 2.5G LAN за VPN към централата и разделяне на локалните мрежи.
Локално събиране и обработка на данни, серийна комуникация и контролирана граница между полева и корпоративна мрежа.
HMI точка за диспечерска, сервизна или депо среда с IP65 защита на предния панел и индустриална свързаност.
Характеристиките по-долу са ограничени до наличните datasheets. Опционалните функции се потвърждават за точната поръчана конфигурация.
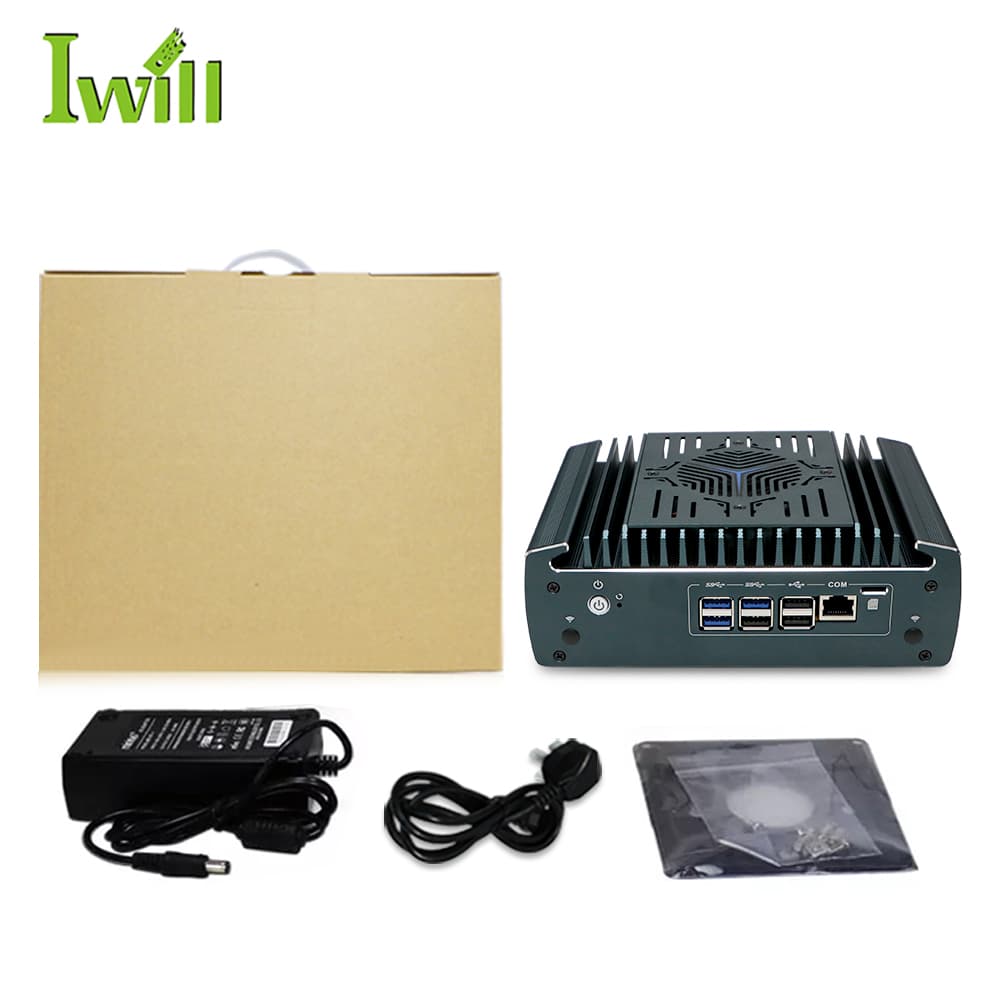
Централа и голямо депо
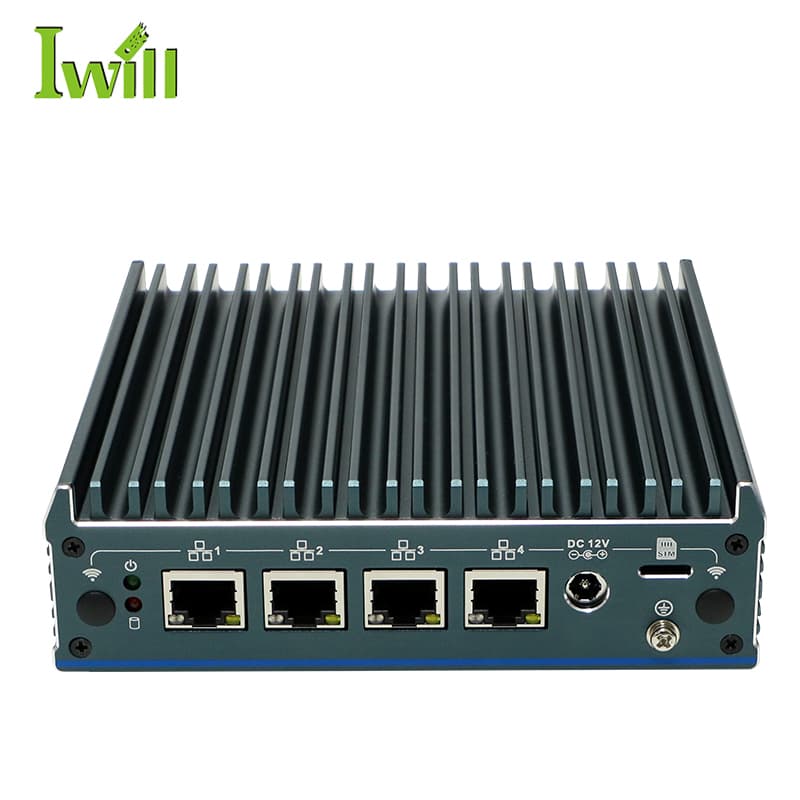
Малко депо или филиал
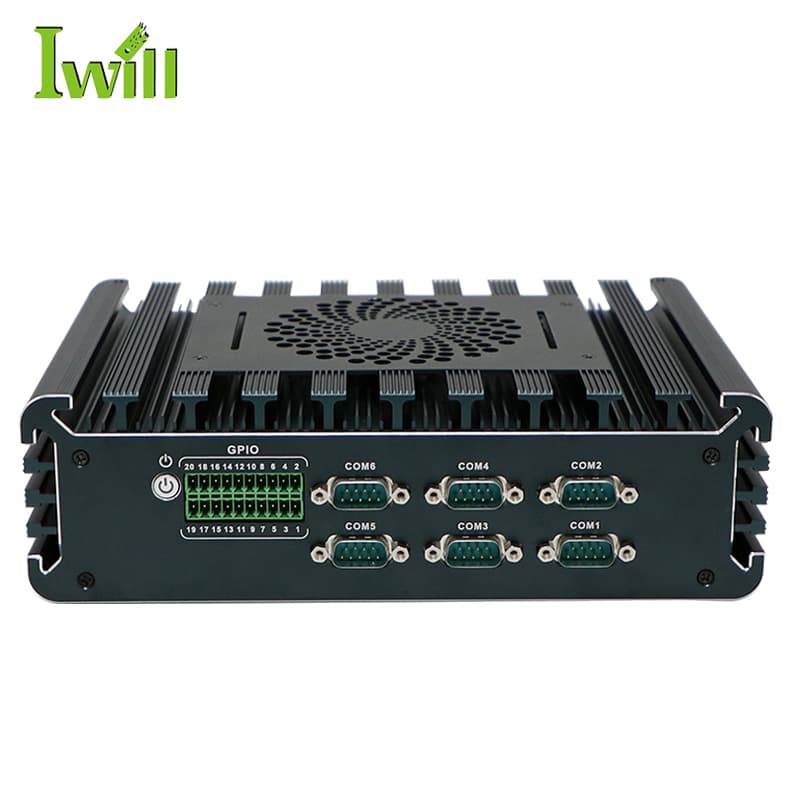
Оперативен edge gateway
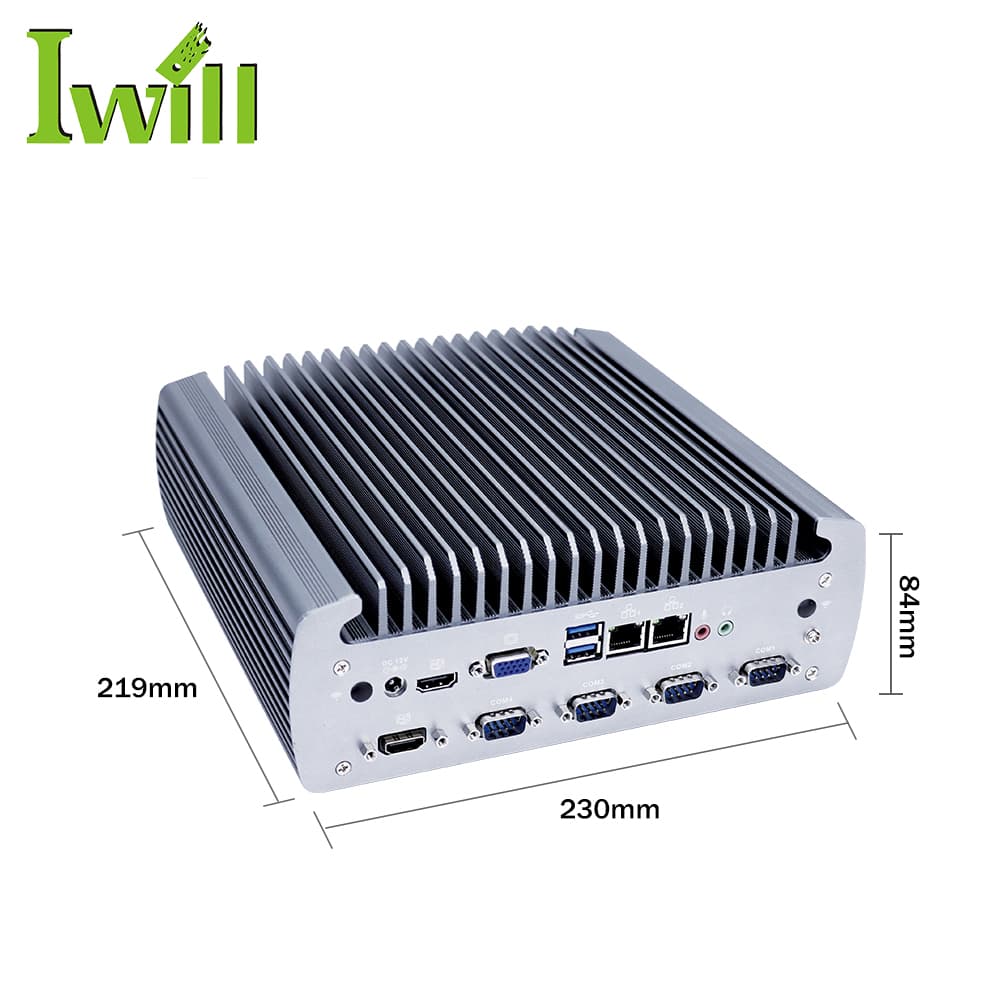
Полеви edge — след оценка
Не е готов Vehicle PC в стандартната конфигурация.
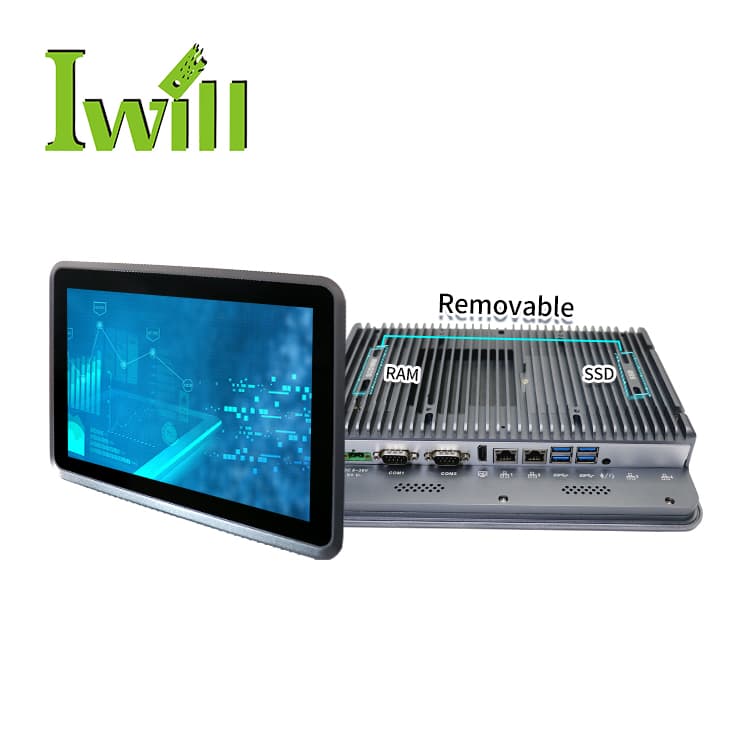
Операторски HMI терминал
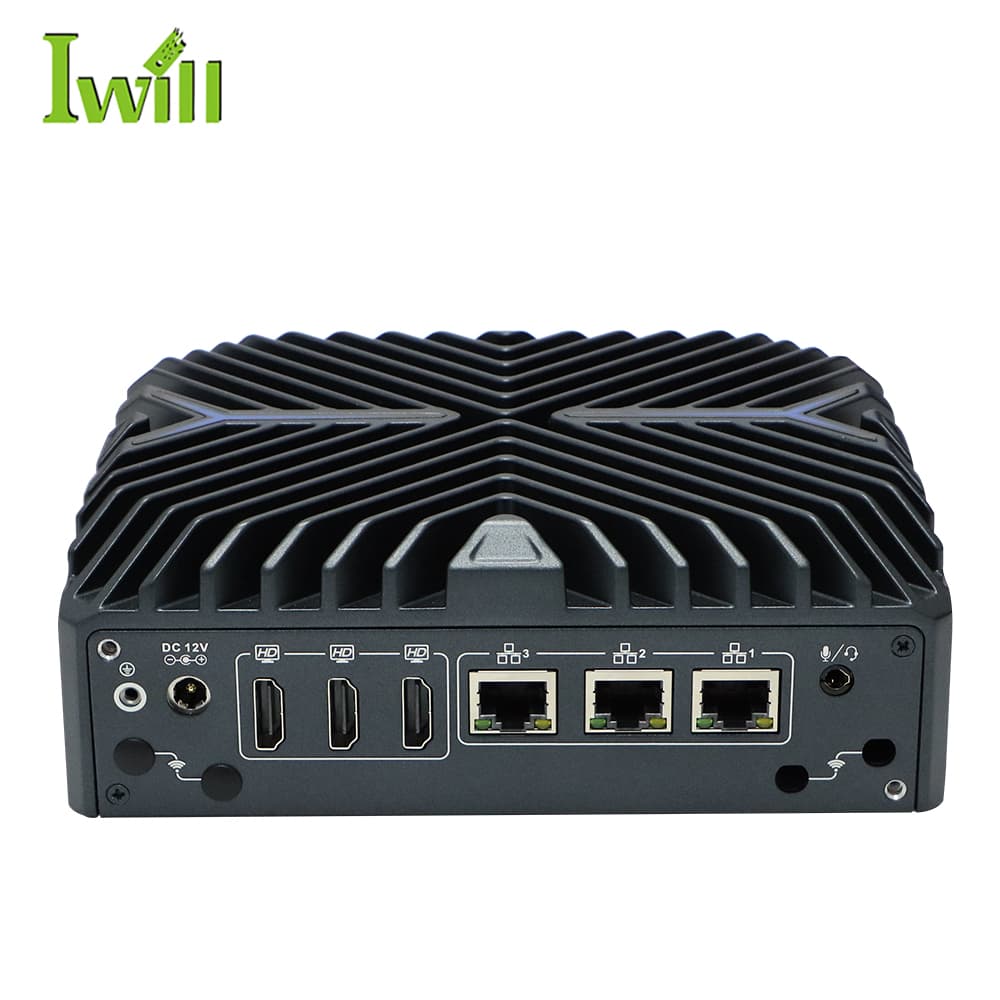
Допълнително: информационни дисплеи
Позициониран за signage/edge, не като основен Vehicle PC.
Хардуерът осигурява основа, която може да бъде конфигурирана като част от цялостна програма за киберсигурност. Реалният контрол зависи от software stack-а, правилата и операционните процеси.
Отделни VLAN и firewall зони
N1241 / N3161
VPN, правила по роля и ограничени административни пътища
N1241 / N3161 + софтуерна политика
IPsec, WireGuard, OpenVPN или друг валидиран VPN протокол
Подходящ firewall/VPN софтуер
Идентифицирани edge точки, стабилни роли и централен инвентар
N1241 / IBOX / ITPC + management система
TPM 2.0 при потвърдените конфигурации
N1241 / N3161 / ITPC-A113
Централизирано събиране и съхранение според избрания софтуер
Firewall/edge платформа + SIEM/syslog
Fanless hardware, watchdog, industrial SSD и локална обработка
N-series / IBOX / ITPC
Временен, ограничен и регистриран remote access
VPN + администраторски политики
Граница на твърдението: това решение не е „NIS2 сертифицирано“ и не гарантира съответствие. Окончателното съответствие зависи от оценката на риска, политики, процеси, конфигурация, наблюдение, обучение, управление на инциденти и приложимите решения на компетентните органи.
Самостоятелен обект с ясна граница към централата и legacy оборудването.
Централизирани правила за множество депа, филиали и оперативни точки.
Конфигурация след техническа оценка, не готов стандартен Vehicle PC комплект.
Най-безопасният подход е проверка в един реален обект, преди конфигурацията да се повтори в цялата транспортна мрежа.
Среда, натоварване, интерфейси, захранване, софтуер и критични операции.
Обекти, активи, комуникационни пътища, доставчици и текущи зони на доверие.
Точни CPU, RAM, storage, LAN/COM, мобилна свързаност и софтуерен stack.
Проверка в реална среда без преждевременно мащабиране към всички обекти.
Трафик, VPN, логове, откази, температури, захранване и процедури за поддръжка.
Поетапен rollout, конфигурационни шаблони, инвентар и контрол на промените.
Не. Конкретният обхват зависи от вида дейност, ролята на организацията, размера и приложимото законодателство. NIS2 и българският Закон за киберсигурност включват конкретни видове субекти в сектор „Транспорт“, но принадлежността към сектора сама по себе си не е достатъчна за автоматичен извод.
Не. Хардуерът може да осигури основа за сегментация, защитен достъп, локална обработка и непрекъсваемост. Съответствието зависи и от оценката на риска, политики, процеси, software конфигурация, наблюдение, обучение, управление на доставчици и реакция при инциденти.
Да, при конфигурация с подходящ M.2 B-key мобилен модул, SIM, антени и съвместим софтуер. Това е опционално изпълнение и трябва да бъде потвърдено преди поръчка.
Не го представяме като готов стандартен Vehicle PC. Datasheet потвърждава DC 9-36V само като опция и не доказва ignition control, GPS или MIL-STD вибрационна сертификация. Бордово приложение изисква отделна техническа оценка и писмено потвърдена конфигурация.
IBOX-3126 предлага шест COM порта, като COM1 и COM2 поддържат RS-232/RS-485 режим. Точният протокол, електрическа схема, изолация и software driver трябва да бъдат проверени за конкретното оборудване.
Да. Препоръчителният подход е пилот с 1-2 устройства, валидиране на мрежовата карта, VPN, логове и operational fallback, след което постепенно внедряване към останалите обекти.
Опишете вашите депа, превозни средства и мрежови връзки. Will ще предложи начална архитектура и подходящи модели, а инженер ще валидира точната конфигурация преди оферта.
Онлайн поръчка с доставка
Кошницата е празна