Зареждане...
Зареждане...
Индустриални firewall/VPN appliance-и IWILL — надеждни, безвентилаторни, с локална поддръжка и склад в София.
От 13.02.2026 г. измененията в Закона за киберсигурност (ДВ бр. 17/2026) транспонират Директива NIS2; общините и редица организации са „съществени субекти".
Сред задължителните мерки са: защита на мрежовата инфраструктура, контрол на достъпа и криптиране.
Важно: законът е технологично неутрален — не налага конкретен продукт, а изисква доказуемо ниво на защита. Нашите appliance-и са практичен инструмент за тези мерки.
Кратък преглед как индустриалните firewall/VPN appliance-и IWILL изграждат мрежовата защита по NIS2 — от защитата на периметъра до готовия за pfSense/OPNsense N1241.

От малък офис до висок трафик с много сегменти. Изберете според броя мрежови сегменти, трафика и нуждата от отдалечен достъп.
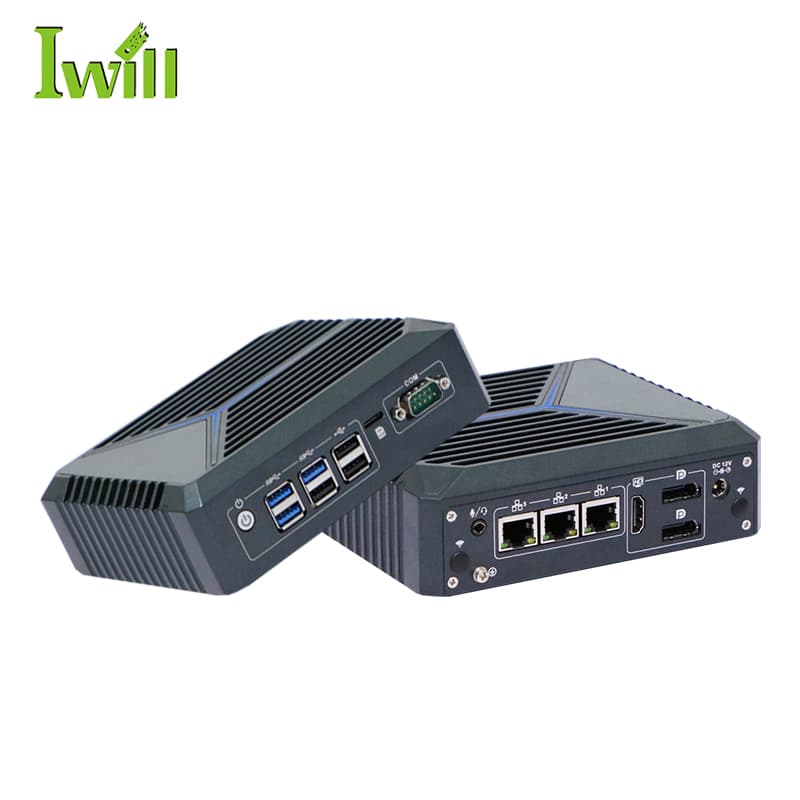
Малък офис, клон, VPN шлюз.
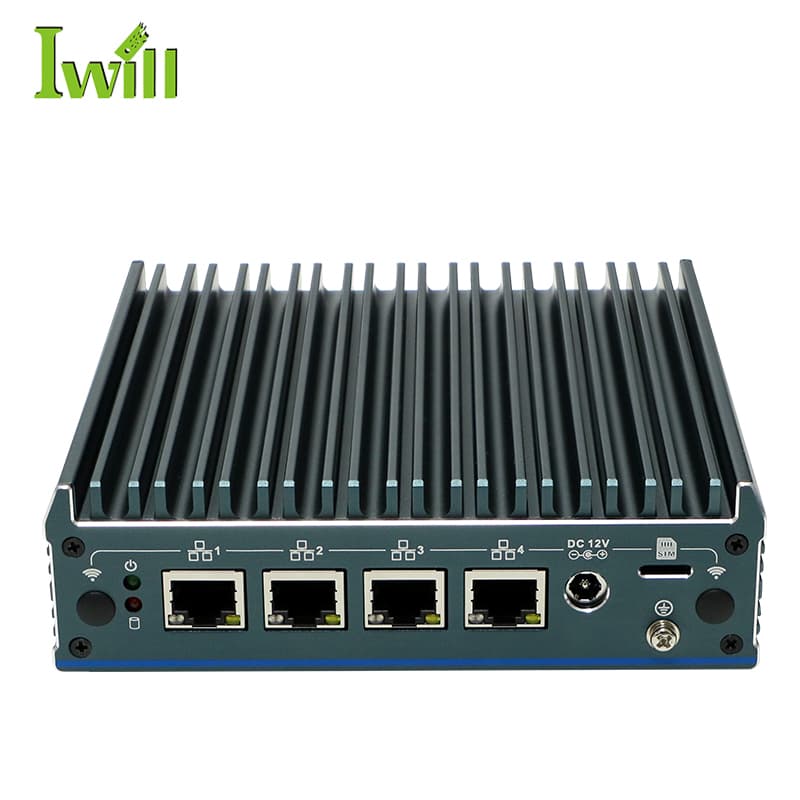
Общини, SMB, dedicated firewall/router.
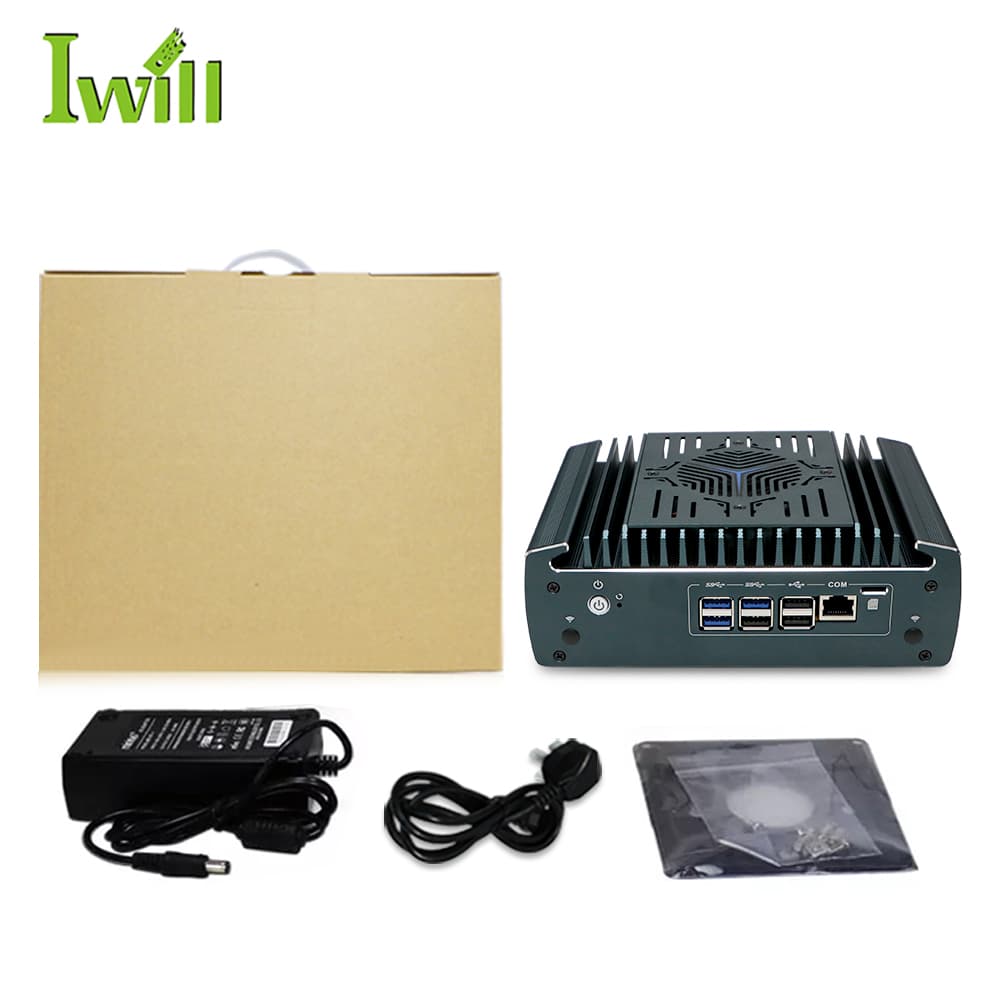
Висок трафик, много VLAN, видеонаблюдение, мрежов сървър.
| N1121 | N1241 | N3161 | |
|---|---|---|---|
| CPU | Intel® Celeron® J6412 | Intel® Alder Lake N100 | 12th Gen Intel® Core™ i3/i5/i7 |
| Брой 2.5G LAN | 3 × 2.5G | 4 × 2.5G | 6 × 2.5G |
| Макс. RAM | До 32 GB DDR4 | До 16 GB DDR4 | До 64 GB DDR4 |
| PoE | — | — | 4 × PoE 802.3af (опция) |
| pfSense / iKuai | Съвместим | Готовност | Готовност |
| TPM 2.0 | Да | Да | Да |
| Типично приложение | Малък офис / VPN шлюз | Общини / dedicated firewall | Висок трафик / много сегменти |
Спецификациите подлежат на промяна без предизвестие. Конфигурацията се потвърждава при поръчка.
IWILL е британски регистриран бранд с над 20 години опит.
Собствено производство и контрол на качеството в Shenzhen.
Наличности на склад в София за бърза доставка в рамките на ЕС.
Локална техническа поддръжка и консултация на български.
Кратки срокове за доставка и заместване при нужда.
Сертифицирани продукти (CE, FCC, RoHS).
NIS2 (Директива (ЕС) 2022/2555) е европейската рамка за по-високо общо ниво на киберсигурност. В България е транспонирана чрез измененията в Закона за киберсигурност (ДВ бр. 17/2026), в сила от 13.02.2026 г.
Обхватът включва публичната администрация и общините, енергетика, транспорт, водоснабдяване, здравеопазване, цифрова инфраструктура и ИКТ услуги. Организациите се категоризират като „съществени" или „важни" субекти според сектора и размера им.
Сред задължителните технически мерки са защита на мрежовата инфраструктура (защитна стена), контрол на достъпа, криптиране на комуникациите, сегментиране на мрежата (VLAN) и сигурен отдалечен достъп (VPN).
Не. Законът е технологично неутрален — не налага конкретен бранд, а изисква доказуемо ниво на защита. Нашите firewall/VPN appliance-и са практичен инструмент за изпълнението на тези мерки.
Директива NIS2 предвижда значителни административни санкции и пряка отговорност на ръководството. На ниво ЕС глобите достигат до 10 млн. евро или 2% от годишния оборот за съществени субекти; конкретните размери се определят от националното законодателство.
Започнете с преглед на периметровата защита и мрежовата сегментация. Нашият екип ще препоръча подходящ appliance (N1121, N1241 или N3161) според размера и трафика на организацията и ще съдейства за внедряване с локална поддръжка.
Ще препоръчаме подходящ appliance според нуждите на Вашата организация и мерките по NIS2 / Закона за киберсигурност.